ClosedQuorum: el malware de Windows que usa IA para decidir sus ataques
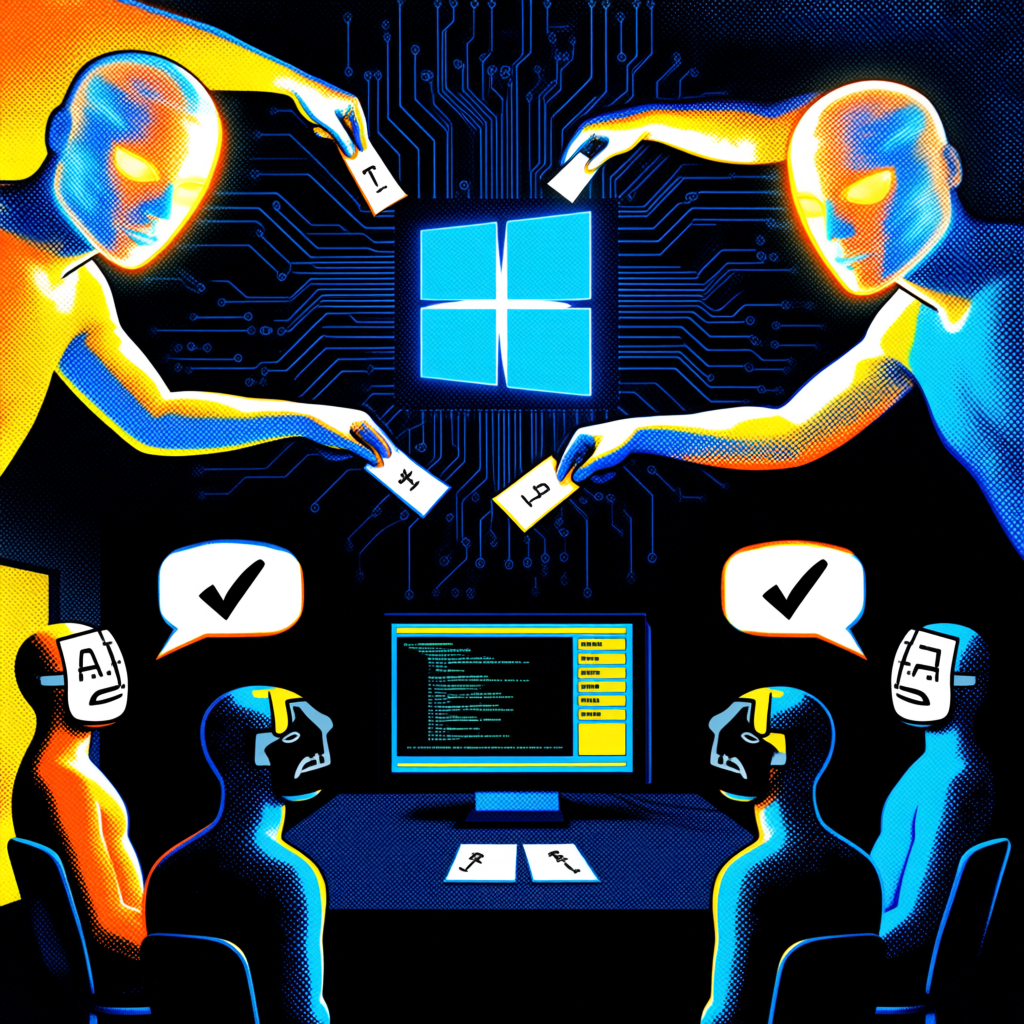
- ClosedQuorum sustituye el servidor de comando y control tradicional por una votación entre DeepSeek, Qwen, Mistral y Gemini.
- El malware puede robar credenciales de Windows, contraseñas de navegadores y datos de billeteras de criptomonedas.
- Utiliza técnicas de inyección de código como process hollowing y Early Bird APC para evadir detecciones.
- Aunque el diseño es funcional, Cisco Talos no ha detectado despliegues masivos activos en la naturaleza.
La arquitectura de los ciberataques está experimentando un cambio de paradigma. Hasta ahora, el flujo de trabajo de un malware dependía de un servidor de comando y control (C2), donde un operador humano analizaba la situación de la máquina infectada y enviaba instrucciones manuales. Este modelo tiene un límite físico: la capacidad de atención y el horario laboral del atacante. Sin embargo, el descubrimiento de ClosedQuorum, un implante para Windows escrito en lenguaje Go, sugiere que los criminales están empezando a externalizar la toma de decisiones tácticas a la inteligencia artificial.
Detectado por la división de investigación de Cisco Talos a través de su herramienta de código abierto CAIRN, ClosedQuorum no espera órdenes humanas. En su lugar, implementa un sistema de gobernanza basado en el consenso, consultando a cuatro de los modelos de lenguaje más prominentes del mercado: DeepSeek, Qwen, Mistral y Google Gemini. Esta estructura permite que el malware opere con una autonomía sin precedentes, eliminando el cuello de botella que representa la intervención humana en tiempo real.
El mecanismo de votación: una democracia artificial
El funcionamiento de ClosedQuorum es sorprendentemente burocrático. Una vez que el código se asienta en el sistema víctima, recopila datos básicos de reconocimiento, como el nombre del equipo, la versión de Windows y si el usuario tiene privilegios de administrador. Esta información, junto con un menú cerrado de acciones posibles, se envía a los cuatro modelos de IA mediante claves API.
Cada modelo debe responder en un formato JSON estrictamente predefinido; cualquier respuesta que no cumpla con este estándar es descartada automáticamente. El malware cuenta los votos y ejecuta la acción que haya obtenido la mayoría. En caso de empate, el sistema sigue una jerarquía de prioridad preestablecida: primero prevalece la decisión de DeepSeek, seguida por Qwen, luego Mistral y, finalmente, Gemini. Si ningún modelo ofrece una respuesta válida, el programa simplemente pausa su actividad e intenta el proceso nuevamente más tarde.
Capacidades tácticas y objetivos del ataque
A pesar de la sofisticación de su sistema de decisión, las acciones que la IA puede ejecutar están limitadas a un catálogo cerrado diseñado por el autor del malware. Los modelos no inventan ataques, sino que eligen entre cuatro rutas predefinidas:
La función steal es quizás la más agresiva, ya que se encarga de volcar la memoria de LSASS para extraer credenciales de Windows, capturar contraseñas guardadas en navegadores como Chrome, Edge y Firefox, y sustraer datos de billeteras de criptomonedas, incluyendo MetaMask, Exodus y Ethereum. Por otro lado, la opción inject busca la invisibilidad mediante técnicas de process hollowing o inyección Early Bird APC, que permiten ejecutar código malicioso dentro del espacio de memoria de procesos legítimos y ya confiables por el sistema.
El catálogo se completa con el módulo persist, diseñado para asegurar que la infección sobreviva a un reinicio del sistema, y la opción move, destinada al movimiento lateral dentro de la red corporativa. No obstante, los análisis de Cisco Talos revelaron que, en la versión pública analizada, la función de movimiento lateral carece del código necesario para ejecutarse, quedando inoperativa en la práctica.
Canales de exfiltración y rastros del autor
Aunque la IA toma las decisiones, el atacante no queda totalmente al margen. ClosedQuorum utiliza un webhook de Discord para mantener al operador informado. Antes de ejecutar cualquier acción, el malware publica en un canal de Discord la decisión tomada por el quórum de IA y la razón detallada que el modelo proporcionó para justificar dicha elección. Toda la información robada se envía a través de este mismo canal.
El atacante ya no necesita enviar comandos una vez que el malware está en marcha, pero mantiene una visibilidad total de la operación a través de Discord.
Respecto al origen de esta amenaza, los investigadores no han podido determinar la ruta exacta de infección. Sin embargo, han encontrado pistas en el código que vinculan al desarrollador con publicaciones en foros criminales especializados en carding (comercio de datos de tarjetas robadas) que datan de 2025. Según Diariobitcoin, este vínculo refuerza la idea de que el malware fue diseñado por actores con experiencia en el robo de activos financieros digitales.
Estado actual de la amenaza: ¿Riesgo real o prototipo?
Es fundamental matizar el alcance de ClosedQuorum para evitar el pánico innecesario en el sector empresarial. Cisco Talos ha subrayado que, hasta la fecha, no se han observado despliegues masivos de este implante en la naturaleza. La versión pública del malware contiene valores provisionales (placeholders) en lugar de claves API reales y direcciones de Discord activas, lo que significa que el binario distribuido públicamente no puede funcionar por sí mismo.
No obstante, el peligro reside en el diseño. ClosedQuorum es una prueba de concepto funcional que demuestra que es posible crear malware autónomo que utilice servicios de IA comerciales para optimizar la fase de post-compromiso. Como indica el análisis de SoftZone, estamos ante una advertencia sobre una arquitectura viable que podría ser adoptada por otros grupos de ciberdelincuentes para escalar sus ataques sin necesidad de aumentar su personal humano.
Implicaciones para el tejido empresarial en España
Para las empresas españolas, la aparición de ClosedQuorum pone de relieve la vulnerabilidad de las infraestructuras que dependen exclusivamente de firmas de antivirus tradicionales. El hecho de que el malware utilice procesos legítimos para ocultarse y tome decisiones basadas en el contexto del sistema hace que la detección basada en patrones sea insuficiente.
En el marco del AI Act de la Unión Europea, este caso subraya la necesidad de que los proveedores de modelos de lenguaje implementen filtros más estrictos para evitar que sus APIs sean utilizadas en la orquestación de ataques. Para el empresario local, especialmente en el tejido de PYMES que constituye la base de la economía española, esto implica que la seguridad ya no puede ser una tarea pasiva. La Agenda Digital española impulsa la transformación tecnológica, pero esta debe ir acompañada de una cultura de ciberseguridad proactiva.
La capacidad de ClosedQuorum para atacar billeteras de criptomonedas es un recordatorio crítico para las empresas españolas que han comenzado a integrar activos digitales en su tesorería. La combinación de IA y malware autónomo reduce el tiempo de reacción de los equipos de IT, haciendo que la segmentación de redes y la gestión estricta de privilegios de administrador sean las únicas defensas realmente efectivas contra un enemigo que no necesita dormir ni esperar órdenes para atacar.
Preguntas frecuentes
¿Qué es exactamente ClosedQuorum?
Es un malware para Windows escrito en Go que utiliza una votación entre cuatro modelos de IA (Gemini, DeepSeek, Qwen y Mistral) para decidir autónomamente sus siguientes pasos en un ataque.
¿Puede el malware inventar nuevas formas de atacar?
No. La IA no crea ataques nuevos, sino que elige la opción más adecuada de un menú cerrado de cuatro acciones: robar datos, inyectar código, persistir en el sistema o moverse lateralmente.
¿Mi empresa corre peligro inmediato?
Actualmente no se han detectado campañas masivas activas, ya que las versiones públicas analizadas no tienen las claves API necesarias para funcionar. Sin embargo, representa un riesgo futuro por su diseño autónomo.
¿Qué datos intenta robar este malware?
Se enfoca en credenciales de Windows (vía LSASS), contraseñas guardadas en navegadores (Chrome, Edge, Firefox) y datos de billeteras de criptomonedas como MetaMask o Exodus.
Fuentes: Thehackernews, Dev, Cybersecuritynews ·
glacom · Inteligencia artificial para empresas: los modelos corren en tus servidores, los datos no salen →Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email