Ciberataque a Danfoss: riesgo para la cadena de frío en Francia
- Hackers manipularon remotamente los sistemas de refrigeración de cientos de supermercados, elevando la temperatura a 50°C.
- El ataque explotó vulnerabilidades en controladores Danfoss con firmware desactualizado y accesos expuestos a internet.
- Cadenas como Intermarché, Carrefour y Monoprix sufrieron pérdidas millonarias en productos frescos y congelados.
- El incidente subraya la fragilidad de la Tecnología Operativa (OT) y la urgencia de actualizar hardware industrial conectado.
La seguridad informática ha dejado de ser una preocupación exclusiva de los servidores de datos y las bases de datos de clientes para trasladarse al plano físico, con consecuencias tangibles y devastadoras. Un ataque coordinado ha puesto en jaque la cadena de frío de cientos de supermercados en Francia, transformando vitrinas de congelados en auténticas saunas. No se trató de un secuestro de datos mediante ransomware ni de una petición de rescate económica; el objetivo fue la manipulación directa de la infraestructura física.
El sabotaje térmico que paralizó la distribución
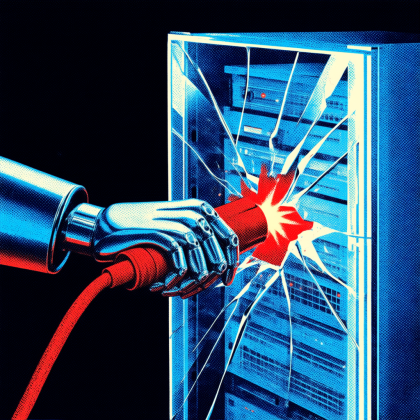
Durante la noche del 11 al 12 de octubre de 2026, un grupo de atacantes tomó el control remoto de los sistemas de refrigeración de centenares de establecimientos. La maniobra fue quirúrgica y cruel: los hackers activaron el ciclo de descongelación automática, un proceso que normalmente dura dos horas al día, pero lo forzaron para que no se detuviera. El resultado fue que la temperatura programada subió hasta los 50 grados centígrados.
El impacto operativo fue inmediato. En la cadena Intermarché, aproximadamente 150 puntos de venta vieron cómo sus productos se degradaban rápidamente durante seis horas consecutivas. Otras grandes superficies como Carrefour, que confirmó violaciones en 80 tiendas, Monoprix, E. Leclerc y Coopérative U también fueron blanco de esta ofensiva. Dominique Schelcher, presidente de Coopérative U, calificó el incidente como extremadamente grave, mientras que en algunas tiendas se reportaron incluso incendios debido al sobrecalentamiento de los equipos.
La vulnerabilidad de los controladores Danfoss
El vector de ataque no fue una brecha en el software de gestión comercial, sino una falla en la Tecnología Operativa (OT). Los dispositivos comprometidos son controles de refrigeración fabricados por la empresa danesa Danfoss. El problema radica en la coexistencia de controladores obsoletos, firmware sin actualizar y, fundamentalmente, accesos expuestos directamente a la red pública de internet.
Este escenario permitió que los atacantes manipularan las consignas de temperatura sin activar las alarmas locales. La convergencia entre la tecnología operativa y la seguridad digital ha creado un punto ciego peligroso: muchos empresarios instalan hardware industrial conectado para ganar eficiencia, pero olvidan que ese dispositivo es, en esencia, un ordenador que requiere parches de seguridad constantes. Cuando un controlador industrial queda expuesto y nadie actualiza su software, se convierte en una puerta abierta para cualquier actor malintencionado.
Impacto económico y riesgos sanitarios
La magnitud de las pérdidas es alarmante. Solo en dos supermercados de la región de Alsacia —un Intermarché y un Super U en Haguenau— se registraron pérdidas de mercadería por valor de 270.000 euros. A nivel nacional, las estimaciones sugieren que los daños ya rondan los 300.000 euros iniciales, pero podrían escalar rápidamente a varios millones de euros considerando la cantidad de tiendas afectadas.
Los representantes del grupo Les Mousquetaires confirmaron que todos los productos expuestos a temperaturas peligrosas fueron eliminados inmediatamente para evitar riesgos graves para la salud de los consumidores.
Este incidente demuestra que un ataque a la infraestructura OT puede provocar una crisis de seguridad alimentaria en cuestión de horas. La destrucción masiva de productos frescos y congelados no solo supone una pérdida financiera directa, sino un problema logístico y de sostenibilidad insostenible para el sector de la gran distribución.
Sincronía de ataques en el norte de Europa
Mientras Francia lidiaba con el colapso de sus frigoríficos, en los Países Bajos se reportaban incidentes paralelos que sugieren una vulnerabilidad sistémica en el sector retail europeo. Cadenas como Albert Heijn, Etos y Gall & Gall sufrieron caídas en sus sitios web que bloquearon las entregas a domicilio. Más preocupante aún fue la afectación de las etiquetas electrónicas de precios, que quedaron comprometidas, generando un caos en los precios mostrados en tienda.
La cadena belga Delhaize también reportó interrupciones. Aunque no se ha confirmado oficialmente si ambos ataques están vinculados, la coincidencia temporal y el sector afectado indican que los criminales están explorando las debilidades de los ecosistemas digitales de la distribución, desde la gestión de precios hasta el control térmico de los almacenes.
Medidas urgentes y recomendaciones técnicas
Ante la gravedad de los hechos, las autoridades francesas, incluyendo la ANSSI y el CERT-FR, han emitido alertas críticas para evitar que el ataque se propague. La recomendación principal es la deshabilitación inmediata de cualquier acceso remoto a los sistemas de refrigeración que no esté protegido por capas de seguridad robustas. Para profundizar en los riesgos de la tecnología operativa, se puede consultar el análisis de Cybersecurity360.
Desde un punto de vista técnico, la solución pasa por implementar una segmentación de red estricta, donde los sistemas de control industrial (PLC y sensores) estén aislados de la red administrativa y de internet. Asimismo, es imperativo establecer protocolos de monitorización continua que alerten no solo sobre fallos técnicos, sino sobre cambios anómalos en las consignas de temperatura que no hayan sido autorizados por el personal humano.
Implicaciones para el tejido empresarial en España
Para el empresario español, este incidente es una señal de alarma. España posee un tejido industrial y de distribución muy similar al francés, con una fuerte dependencia de la cadena de frío para la exportación y el consumo interno. La digitalización acelerada, impulsada por la Agenda Digital Española, ha llevado a muchas pymes y grandes superficies a adoptar soluciones de IoT industrial sin una estrategia de ciberseguridad equivalente.
En el marco del AI Act y las nuevas normativas europeas de resiliencia cibernética, las empresas españolas deben entender que la responsabilidad de la seguridad ya no recae solo en el proveedor del hardware, sino en quien gestiona la infraestructura. La implementación de sistemas de IA para la optimización energética de los frigoríficos, si no se acompaña de una seguridad OT robusta, solo amplía la superficie de ataque.
El riesgo en España es especialmente alto en el sector agroalimentario, donde la pérdida de una cámara frigorífica puede significar la quiebra de un productor. Es fundamental que las empresas locales realicen auditorías de sus dispositivos conectados y abandonen la cultura del instalar y olvidar. La seguridad de la cadena de frío es, hoy más que nunca, una cuestión de seguridad nacional y viabilidad económica.
Preguntas frecuentes
¿Cuál fue el objetivo principal del ataque a los supermercados?
A diferencia de otros ciberataques, no hubo robo de datos ni peticiones de rescate. El objetivo fue sabotear la infraestructura física elevando la temperatura de los frigoríficos a 50°C para destruir los alimentos.
¿Qué dispositivos específicos fueron vulnerados?
El ataque afectó a los controladores de refrigeración de la marca Danfoss, explotando versiones de software desactualizadas y accesos expuestos a internet.
¿Qué cadenas de supermercados se vieron afectadas?
En Francia fueron golpeadas Intermarché, Carrefour, Monoprix, E. Leclerc y Coopérative U. En los Países Bajos y Bélgica, se reportaron incidentes en Albert Heijn, Etos, Gall & Gall y Delhaize.
¿Cómo pueden las empresas prevenir este tipo de ataques?
Las recomendaciones incluyen actualizar el firmware de los dispositivos industriales, deshabilitar accesos directos desde internet, segmentar las redes de tecnología operativa (OT) de las de tecnología de la información (IT) y monitorizar constantemente las consignas físicas.
Fuentes: Cybersecurity360, Redhotcyber, Ameve ·
glacom · IA para empresas y pymes: por dónde se empieza de verdad →Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email