La DPC multa el HSE amb 645.000 euros per records mèdics abandonats
- La Data Protection Commission (DPC) ha sancionat el Health Service Executive (HSE) amb 645.000 €.
- La multa deriva de la troballa de records mèdics en mal estat a hospitals psiquiàtrics abandonats.
- S'han detectat infraccions greus en la seguretat, la conservació de dades i la notificació de breuxes.
- L'organisme ha estat obligat a auditar totes les seves instal·lacions d'emmagatzematge físic.
En l'era de la digitalització accelerada i la intel·ligència artificial, és fàcil oblidar que el paper segueix sent un vector de risc crític per a la privacitat. El cas recent del Health Service Executive (HSE) d'Irlanda serveix com a record brutal per a qualsevol gestor de dades: la negligència en el tractament de l'arxiu físic pot tenir conseqüències financeres i reputacionals tan severes com un ciberatac sofisticat.
La negligència darrere dels 645.000 euros de multa
La Data Protection Commission (DPC) ha notificat una decisió final el passat 28 d'agost de 2026, imposant una sanció administrativa de 645.000 euros al servei de salut irlandès. Aquesta xifra no és un número aïllat, sinó el resultat de cinc infraccions diferents al Reglament General de Protecció de Dades (GDPR). El cas s'originà a raíz de dues breuxes de seguretat notificades entre octubre i novembre de 2023, quan diverses persones van accedir sense autorització a documents físics.
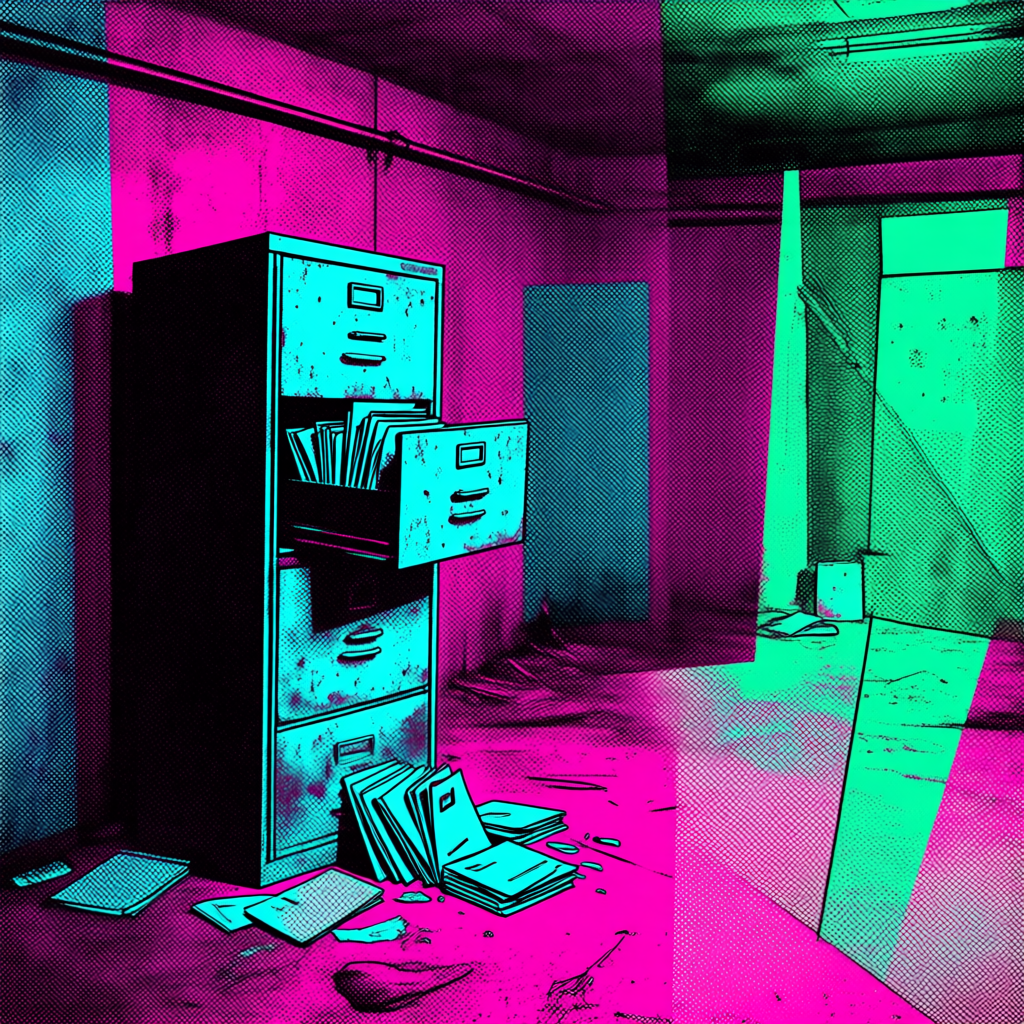
L'escàndol va sortir a la llum de manera poc convencional: a través de vídeos penjats a xarxes socials per part d'intrusos. Aquestes imatges mostraven records mèdics abandonats a les instal·lacions dels antics hospitals psiquiàtrics de St. Loman's, a Mullingar, i St. Conal's, a Letterkenny. El que els inspectors van trobar posteriorment va ser encara més alarmant: documents podrits, afectats per la humitat, amb presència de moller i excrements d'animals.
Les infraccions legals segons la DPC
L'estudi de la DPC ha revelat que el HSE no només va fallar en la custòdia dels documents, sinó que va cometre errors procedimentals greus en la gestió de la crisis. La sanció es fonamenta en quatre pilars normatius del GDPR: l'article 5, que regula els principis del tractament de dades; l'article 32, sobre la seguretat del processament; i els articles 33 i 34, relatius a la notificació de les breuxes.
Concretament, l'organisme de salut va fallar en quatre aspectes clau:
Primer, la manca de mesures de seguretat físiques per evitar l'accés d'intrusos. Segon, la conservació de dades més allá del temps necessari, incomplint el principi de limitació del termini de conservació. Tercer, la notificació tardia a la DPC, superant el termini legal de 72 hores. I finalment, la manca total de comunicació amb els pacients afectats, deixant-los ignorants que la seva informació mèdica confidential havia quedat exposada.
La DPC ha considerat que l'historial de l'HSE, amb infraccions simils prèvies relacionades amb records de salut en paper, és un factor agregant que ha augmentat l'import de la multa.
Ordres de compliment i auditoria obligatòria
Més allá de la sanció econòmica, la DPC ha imposat una sèrie d'ordres de compliment que obliguen el HSE a transformar la seva gestió d'arxius. L'objectiu és evitar que es repeteixin escenes de documents degradats en edificis abandonats. L'administració ha estat obligada a realitzar una auditoria exhaustiva de totes les instal·lies d'emmagatzematge externs on es conserven fitxers en paper.
L'organisme haurà de retirar immediiatament qualsevol record de centres que no siguin aptes per a aquest propòsit. A més, s'ha exigit la creació d'un sistema de seguiment detallat que permeti saber exactament quines dades personals es possuïen i en quina ubicació física es troben. Aquesta mesura busca acabar amb la cultura de l'arxiu oblidat, transformant-lo en un inventari gestionat i controlat.
El valor de la seguretat física en l'era digital
Aquest cas, detallat per l'EDPB, posa de manifest una vulnerabilitat que moltes empreses ignoren. Mentre els departaments de TI inverteixen milions en firewalls i xifratge, els archives físics sovint queden en un pla secundari, delegats a tercers o oblidats en magatzems obsolets.
La seguretat de la informació no és només una qüestió de bits i bytes. La integritat dels documents, la seva protecció contra agents externs (com l'aigua o les plagues) i la seva destrucció segura són components essencials de la compliment normatiu. El cas del HSE demostra que la negligència física és interpretada pel regulador amb la mateixa severitat que una vulnerabilitat de programari, especialment quan es tracta de dades sensibles de salut.
Anàlisi del risc per a el sector salut i administracions
El sector sanitari maneja una de les categories de dades més protegides pel GDPR. La complexitat de gestionar històrics mèdics que han durat dècades fa que la transició al digital sigui lenta i fragmentada. No obstant això, com indica Recording Law, la manca de polítiques de destrucció de dades és un risc latent.
Moltes organitzacions mantenen documents per por a perdre informació útil, però el cost de conservar dades innecessàries és alt. El principi de minimització de dades obliga a eliminar aquell material que ja no tingui una finalitat legal o administrativa. En el cas irlandès, la conservació de records en hospitals psiquiàtrics desús va convertir un actiu informatiu en un passiu legal massiu.
Implicacions per a les empreses a Catalunya i Espanya
Per a l'ecosistema empresarial català, especialment a Barcelona, on el sector de la HealthTech i la digitalització de la salut lideren la innovació, aquest cas és una alerta directa. Moltes startups i centres mèdics estan en procés de migració a la núvol, però segueixen mantenint arxius físics en locals llogats o magatzems externs que no sempre compleixen els estàndards de seguretat.
Amb l'entrada en vigor de l'AI Act i el reforç de la supervisió de l'Agència Espanyola de Protecció de Dades (AEPD), el rigor sobre la procedència i la custòdia de les dades serà màxim. Si una empresa utilitza dades digitalitzades a partir d'arxius físics mal gestionats, podria enfrentar problemes no només de privacitat, sinó de qualitat i integritat de la informació.
Les empreses locals han de revisar tres punts crítics: primer, l'inventari real de dades físiques; segon, els contractes amb les empreses de custòdia de documents per assegurar que hi hagi mesures contra la degradació física; i tercer, la implementació de protocols de destrucció certificada. En un mercat tan competitiu com el català, una multa d'aquest calibre o l'exposició de dades de pacients a xarxes socials podria destruir la confiança en una marca en pocs minuts.
Preguntes freqüents
Per què ha estat sancionat el HSE si es tractava de documents en paper?
El GDPR protegeix les dades personals independentment del suport, ja sigui digital o físic. La manca de seguretat en els magatzems i la conservació de dades innecessàries són infraccions directes del reglament.
Quins articles del GDPR s'han infringit?
S'han vulnerat els articles 5 (principis de tractament), 32 (seguretat del processament), 33 (notificació de la breuxa a l'autoritat) i 34 (comunicació de la breuxa a l'interessat).
Quines mesures correctives ha de prendre el servei de salut?
Ha de realitzar una auditoria de totes les seves instal·lacions d'emmagatzematge, retirar els documents de centres no aptes i crear un sistema de seguiment per saber exactament què dades té i on són.
Què va agrevar la multa en aquest cas?
La DPC va considerar com a factor agregant que el HSE ja havia tingut infraccions similars en el passat relacionades amb la gestió de records de salut en paper.
Fonts: Edpb, Info, Recordinglaw ·
glacom · IA per a despatxos d’advocats: els expedients no surten del despatx →Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email