Cisco Talos detecta ClosedQuorum, el malware que usa 4 IA per decidir l'atac
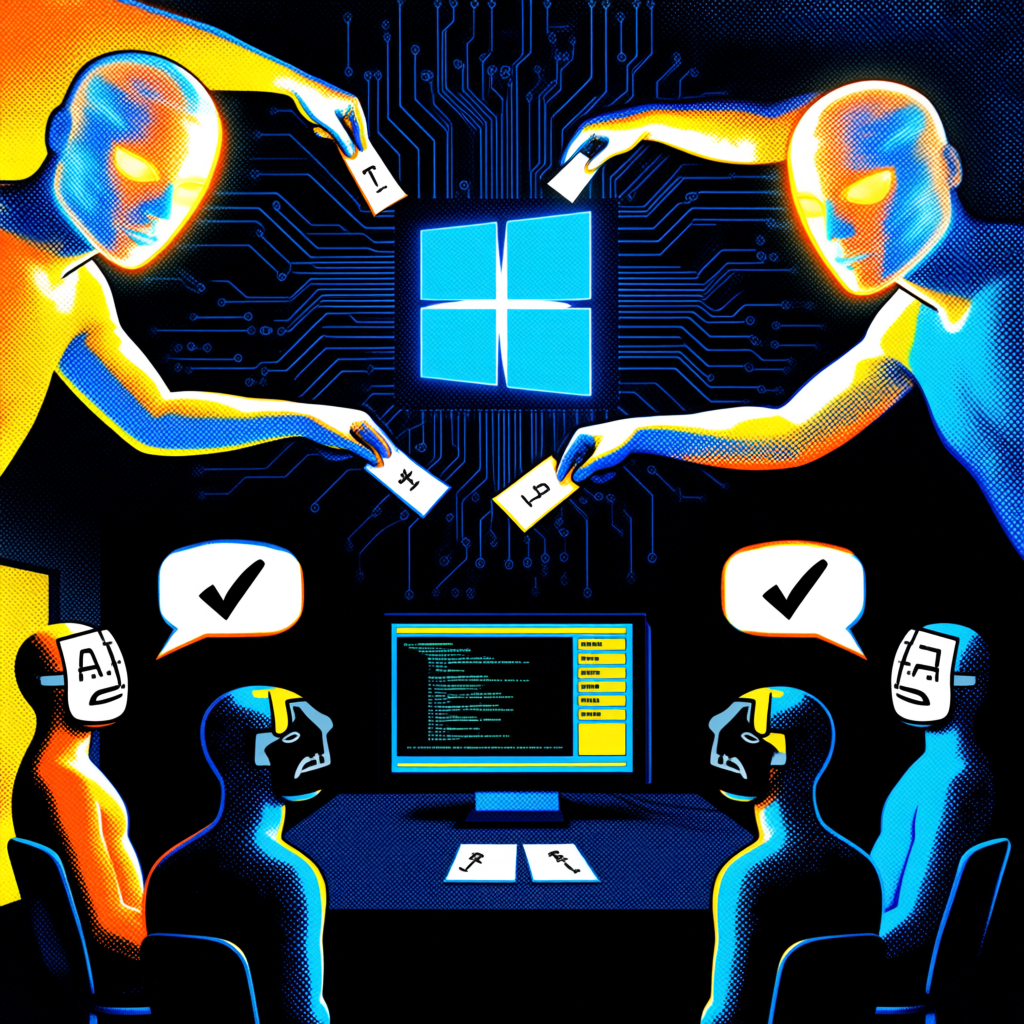
- CLOSEDQUORUM substitueix el servidor de comand i control tradicional per un sistema de votació entre quatre models d'IA.
- Els models consultats són DeepSeek, Qwen, Mistral i Google Gemini per decidir si robar dades, injectar codi o persistir.
- L'atacant rep les decisions i els resultats a través d'un canal de Discord, eliminant la necessitat de gestionar cada màquina manualment.
- Cisco Talos adverteix que, tot i que la versió pública no és funcional, el disseny marca un canvi en l'automatització dels ciberatacs.
La ciberseguretat acaba de trobar-se amb un canvi de paradigma que redefineix la relació entre l'atacant i la víctima. Fins ara, la majoria dels programes maliciosos operaven sota un model de dependència: el malware infectava un sistema i esperava instruccions d'un servidor de comand i control (C2) gestionat per un operador humà. Aquest bucle creava un coll d'ampolla natural, ja que la velocitat de l'atac estava limitada per la capacitat d'atenció, els horaris i el nombre de màquines que un hacker podia supervisar simultàniament.
L'aparició de CLOSEDQUORUM, un implant per a Windows desenvolupat en el llenguatge Go, trenca aquesta barrera. Segons les investigacions de Cisco Talos, aquest malware no espera ordres humanes, sinó que delega la presa de decisions en un panel de models de llenguatge gran (LLM). No es tracta d'una IA que inventi atacs sobre la marxa, sinó d'un sistema de govern per majoria on quatre serveis d'IA comercials voten la millor acció a seguir basant-se en el context de la màquina infectada.
Un sistema de govern per majoria digital
El funcionament de CLOSEDQUORUM és sorprendentment burocràtic. Un cop instal·lat, el programa recull dades bàsiques de l'ordinador, com el nom de l'equip, la versió de Windows i si l'usuari té permisos d'administrador. Aquesta informació s'envia a quatre models d'IA diferents: DeepSeek, Qwen, Mistral i Google Gemini. Junts amb el context, el malware presenta un menú tancat de quatre accions possibles: robar (steal), injectar (inject), persistir (persist) i moure's (move).
Cada model ha de respondre en un format JSON estrictament predefinit. Si una resposta no s'ajusta a aquest format, és descartada automàticament. El malware compta els vots i executa l'acció que hagi obtingut la majoria. En cas d'empat, el programa segueix una jerarquia prèvia per desempatar, donant prioritat primer a DeepSeek, després a Qwen i finalment a Mistral. Si cap model proporciona una resposta útil, el malware entra en un estat d'espera i ho torna a intentar més tard, evitant així accions aleatòries que podrien alertar els sistemes de seguretat.
L'objectiu: desposseir l'usuari de les seves claus
Quan el panel d'IA decideix que l'acció correcta és robar dades, CLOSEDQUORUM desplega tècniques clàssiques però efectives. El programa és capaç de buidar la memòria LSASS per collhir credencials de Windows, extreure contrasenyes guardades en navegadors com Chrome, Edge i Firefox, i accedir a dades de carteres de criptomonedes. Aquest enfocament mostra que, tot i l'innovació en la presa de decisions, els objectius finals segueixen sent el robatori d'identitat i d'actius financers.
Per a les accions d'injecció, el malware utilitza mètodes com el process hollowing o la injecció Early Bird APC. Aquestes tècniques permeten executar codi maliciose dins de l'espai de memòria d'un procés legítim i ja confiat pel sistema, cosa que fa que l'atac sigui molt més difícil de detectar per als antivirus tradicionals, ja que no apareix un nou executable sospitós en el gestor de tasques.
Discord com a centre de notificacions
Tot i que l'atacant ja no ha de gestionar cada pas de l'infecció, no queda totalment al marge. CLOSEDQUORUM utilitza un webhook de Discord per mantenir el hacker informat. Abans d'executar qualsevol acció decidida per la IA, el malware envia un missatge al canal de Discord de l'atacant detallant la decisió presa i la raó argumentada pel model d'IA. Tota la informació robada es canalitza a través d'aquest mateix sistema.
Aquesta arquitectura permet a l'atacant supervisar centenars de víctimes simultàniament sense haver de programar cada moviment. L'operador es converteix en un supervisor de resultats en lloc d'un operador tàctic. Perquè aquest sistema funcioni, cada còpia del malware ha de tenir claus d'API vàlides per accedir als serveis d'IA i un enllaç de Discord actiu, elements que, segons The Hacker News, s'integren durant la fase de construcció del programa.
L'estat actual de la amenaça i la detecció
És important matisar que, segons els analistes de Cisco Talos, no s'han trobat evidències de que CLOSEDQUORUM hagi estat desplegat massivament en campanyes actives. La versió pública analitzada conté valors provisionals (placeholders) per a les claus d'API i l'adreça de Discord, cosa que significa que no funciona tal com està. No obstant això, el codi és real i data d'almenys juny de 2026.
L'anàlisi del codi ha revelat pistes que vinculen el desenvolupador amb fòrums criminals dedicats al carding, l'intercanvi de dades de targetes robades, amb activitat datada des del 2025.
Per combatre aquest nou tipus d'amenaces, Cisco ha llançat CAIRN, una eina de codi obert dissenyada específicament per caçar malware que utilitza serveis d'IA. La detecció d'aquest tipus de programes requereix un canvi en la vigilància, ja que el trànsit de xarxa no anirà cap a un servidor C2 desconegut, sinó cap a dominis legítims de proveïdors d'IA com Google o Mistral, cosa que pot camuflar l'atac sota el trànsit normal de l'empresa.
Implicacions per a les empreses a Catalunya i Espanya
L'aparició de CLOSEDQUORUM té lectures crítiques per a l'ecosistema empresarial català i espanyol. En un moment en què Barcelona s'està consolidant com un hub tecnològic i d'IA a Europa, la democratització d'aquestes eines per a els cibercriminals augmenta el risc per a les PIMES, que sovint tenen una infraestructura de seguretat menys robusta que les grans corporacions.
L'implementació de l'AI Act de la Unió Europea busca regular el desenvolupament de la IA per evitar usos maliciosos, però el cas de CLOSEDQUORUM demostra que els atacants poden utilitzar serveis d'IA comercials i legals per orquestrar atacs. Això significa que les empreses espanyoles no poden confiar només en els filtres de seguretat dels proveïdors de llenguatge, sinó que han de reforçar la monitorització del trànsit de sort cap a les API de IA.
Per a les startups i empreses tecnològiques de Catalunya, aquest escenari obliga a adoptar una estratègia de Zero Trust. Si el malware pot decidir autonomament com moure's lateralment per una xarxa basant-se en el context del sistema, la segmentació de la xarxa es torna vital. El mercat espanyol, amb una alta penetració de serveis en el núvol i una dependència creixent de la IA per a la productivitat, ha de ser conscient que l'automatització de l'atac és ara una realitat tècnica. La prevenció ja no pot basar-se només en la detecció de signatures, sinó en l'anàlisi del comportament i la limitació dels permisos d'administrador per reduir el menú d'opcions que una IA com la de CLOSEDQUORUM podria triar.
Preguntes freqüents
Què és exactament CLOSEDQUORUM?
És un malware per a Windows escrit en Go que utilitza quatre models d'IA (DeepSeek, Qwen, Mistral i Gemini) per votar i decidir quina acció d'atac executar, eliminant la necessitat d'un operador humà constant.
Quines dades pot robar aquest programa?
Pot extreure credencials de Windows mitjançant la memòria LSASS, contrasenyes guardades en navegadors (Chrome, Edge, Firefox) i dades de carteres de criptomonedes.
Com es diferencia dels malwares tradicionals?
A diferència dels tradicionals, que reben ordres d'un servidor de comand i control (C2), CLOSEDQUORUM consulta a serveis d'IA comercials per decidir el seu proper pas basant-se en el context de la víctima.
Està actiu actualment en atacs massius?
Segons Cisco Talos, no s'ha confirmat el seu desplegament massiu en el món real; la versió pública analitzada no és funcional per falta de claus d'API, però el disseny és viable i perillós.
Fonts: Thehackernews, Dev, Cybersecuritynews ·
glacom · Intel·ligència artificial per a empreses: els models corren als teus servidors, les dades no surten →Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email