CLOSEDQUORUM: Malware-ul Windows care folosește votul AI pentru atacuri
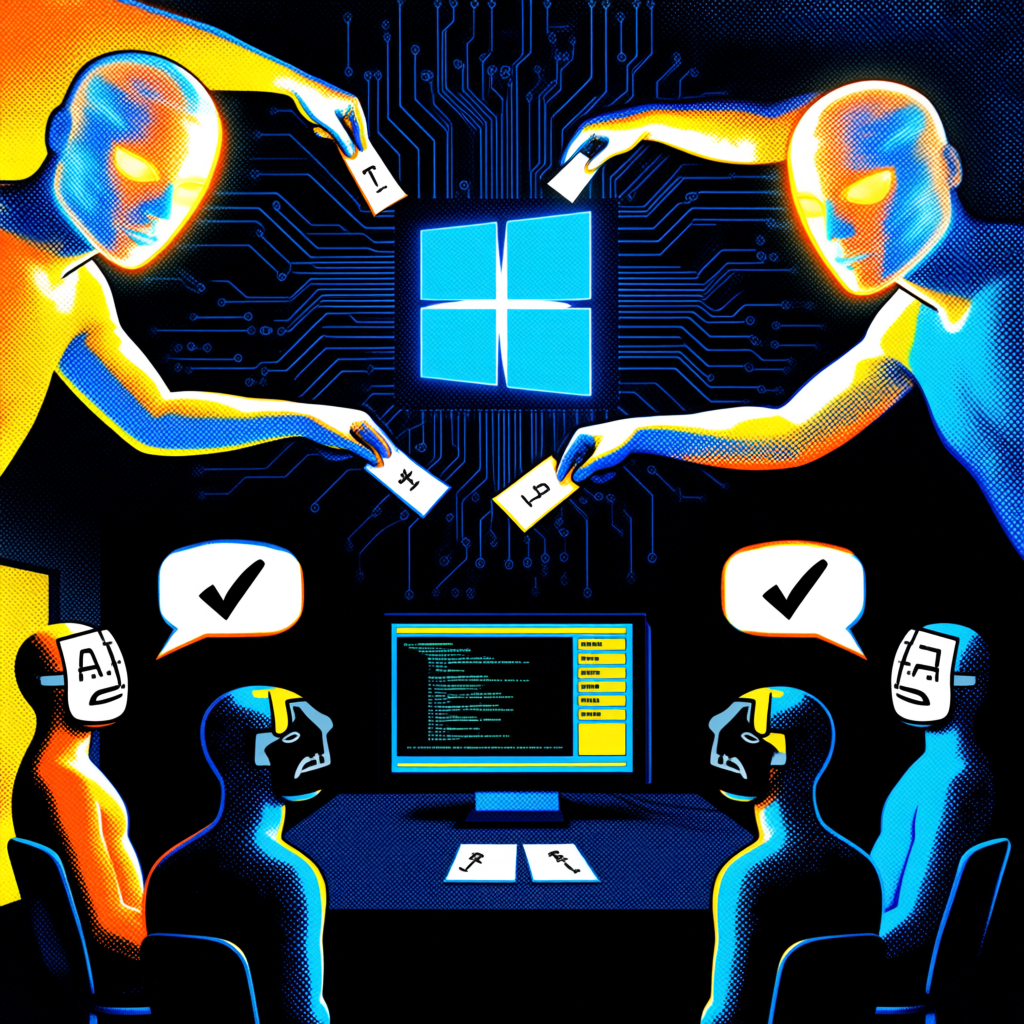
- CLOSEDQUORUM este un implant Windows care consultă patru modele AI pentru a decide pasul următor în atac.
- Deciziile sunt luate prin majoritate, folosind modelele DeepSeek, Qwen, Mistral și Google Gemini.
- Malware-ul poate fura credențiale, parole din browsere și date din portofele de criptomonede.
- Atacatorul monitorizează procesul și primește datele furate printr-un canal de Discord.
Securitatea cibernetică intră într-o eră în care autonomia atacurilor nu mai este doar o teorie, ci o arhitectură implementată. Cercetătorii de la Cisco Talos au identificat un malware pentru Windows, denumit CLOSEDQUORUM, care introduce un concept radical: eliminarea dependenței directe de un operator uman pentru deciziile tactice imediate. În loc să aștepte instrucțiuni de la un server de comandă și control (C2), acest software interoghează un panel de modele de inteligență artificială pentru a decide cum să procedeze în sistemul infectat.
O schimbare de paradigmă în controlul atacurilor
În mod tradițional, malware-ul funcționează ca un agent care raportează către un server central gestionat de un hacker. Această structură impune o limită de viteză naturală, deoarece operatorul uman are o capacitate limitată de atenție și ore de lucru, putând gestiona doar un număr finit de mașini infectate simultan. CLOSEDQUORUM rupe acest ciclu prin delegarea procesului decizional către servicii AI comerciale. The Hacker News precizează că acest design permite atacatorului să nu mai trimită comenzi manuale odată ce implantul este activ, automatizând astfel tacticile de exploatare.
Mecanismul de vot între modelele AI
Sistemul de operare al CLOSEDQUORUM seamănă mai mult cu o democrație digitală decât cu un script malițios clasic. Malware-ul colectează date contextuale despre computerul victimă, precum numele sistemului, versiunea de Windows și dacă are drepturi de administrator, apoi trimite aceste informații către patru modele AI: DeepSeek, Qwen, Mistral și Google Gemini.
Modelele nu primesc libertatea de a inventa atacuri noi, ci trebuie să aleagă dintr-un meniu fix de patru acțiuni posibile:
- Steal: Extragerea de date sensibile.
- Inject: Introducerea de cod în alte procese.
- Persist: Stabilirea unor mecanisme pentru a supraviețui restartării sistemului.
- Move: Mișcarea laterală în rețea (funcție care, în versiunile analizate, nu era încă operațională).
Fiecare model trebuie să răspundă într-un format JSON strict. Acțiunea care primește cele mai multe voturi este cea executată. În cazul unui egalitate, malware-ul urmează o ierarhie birocratică strictă pentru a rezolva conflictul: prioritatea este acordată răspunsului DeepSeek, apoi Qwen, iar în ultimul rând Mistral.
Obiectivele tactice și metodele de exfiltrare
Odată ce votul este stabilit, CLOSEDQUORUM trece la execuție. Opțiunea de furt targetează memoria LSASS pentru a colecta credențiale Windows, extrage parolele salvate în browserele Chrome, Edge și Firefox și accesează datele portofelelor de criptomonede. Pentru a rămâne nedetectat, funcția de injecție utilizează tehnici precum process hollowing sau Early Bird APC injection, rulând codul malițios în interiorul unor procese legitime, deja încredințate sistemului.
Deși deciziile sunt luate de AI, atacatorul rămâne în loop, dar într-un rol de supraveghere. Toate deciziile luate de modele, împreună cu raționamentul oferit de AI pentru alegerea acelei acțiuni, sunt trimise către un canal de Discord printr-un webhook. Aceeași cale de comunicare este folosită și pentru exfiltrarea datelor furate de la victimă.
Analiza tehnică și limitele versiunii publice
Este important de menționat că, potrivit analizelor efectuate cu instrumentul open-source CAIRN, CLOSEDQUORUM nu a fost observat funcționând complet în mediul real. Versiunea publică a malware-ului conține valori de tip placeholder pentru cheile API și adresa de raportare, ceea ce înseamnă că nu poate opera fără o configurare specifică realizată de atacator. Dev.to subliniază faptul că acesta este un implant bazat pe limbajul Go, ceea ce îi oferă o eficiență ridicată în execuție.
CLOSEDQUORUM reprezintă un avertisment cu privire la un design viabil, nu neapărat dovada unei campanii masive de atacuri deja în desfășurare.
Indiciile din cod sugerează că dezvoltatorul ar putea avea legături cu forumuri criminale dedicate carding-ului, cu postări care datează din anul 2025. Aceasta indică o evoluție a actorilor de amenințări care încearcă să integreze modelele AI pentru a optimiza fluxurile de lucru malițioase.
Impactul asupra ecosistemului de afaceri din România
Pentru companiile românești, apariția unui malware precum CLOSEDQUORUM marchează o etapă critică în gestionarea riscurilor digitale. România se află într-un proces accelerat de digitalizare, susținut în mare parte de fondurile PNRR, însă această expansiune rapidă a infrastructurii IT nu este întotdeauna însoțită de o maturizare egală a securității cibernetice.
Implementarea AI Act la nivel european va reglementa utilizarea inteligenței artificiale, dar nu poate opri utilizarea modelelor comerciale de către actori malițioși pentru a automatiza atacurile. Întreprinderile locale, în special IMM-urile care adoptă soluții cloud și AI fără o strategie de securitate robustă, devin ținte atractive. Faptul că malware-ul poate lua decizii autonome în funcție de contextul sistemului înseamnă că soluțiile de securitate bazate strict pe semnături (antivirusul clasic) devin insuficiente.
În contextul digitalizării forțate, companiile din România trebuie să treacă de la o mentalitate de reacție la una de prevenție. Automatizarea atacurilor necesită, în contrapartidă, automatizarea apărării. Investițiile în EDR (Endpoint Detection and Response) și monitorizarea comportamentală a proceselor devin esențiale pentru a detecta anomaliile precum injecțiile de cod menționate în cazul CLOSEDQUORUM, înainte ca datele sensibile să ajungă într-un canal de Discord gestionat de infractori.
Întrebări frecvente
Ce este CLOSEDQUORUM?
Este un malware pentru Windows care folosește patru modele de AI (DeepSeek, Qwen, Mistral, Gemini) pentru a decide automat ce acțiune malițioasă să întreprindă, fără a aștepta comenzi de la un operator uman.
Ce date poate fura acest malware?
Poate extrage credențiale Windows din memoria LSASS, parole salvate în browserele Chrome, Edge și Firefox, precum și date din portofele de criptomonede.
Cum sunt luate deciziile în interiorul malware-ului?
Malware-ul trimite date despre sistem către cele patru modele AI, care votează o acțiune dintr-un meniu fix. Acțiunea cu cele mai multe voturi este executată; în caz de egalitate, există o ierarhie de prioritate (DeepSeek fiind primul).
A fost acest malware folosit deja în atacuri masive?
Nu există dovezi confirmate ale unei campanii largi. Versiunea publică analizată de Cisco Talos are chei API lipsă, fiind mai degrabă o demonstrație de design decât un instrument de atac activ la scară largă.
Surse: Thehackernews, Dev, Cybersecuritynews ·
Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email