CLOSEDQUORUM: il malware Windows che usa il voto di 4 AI per attaccare
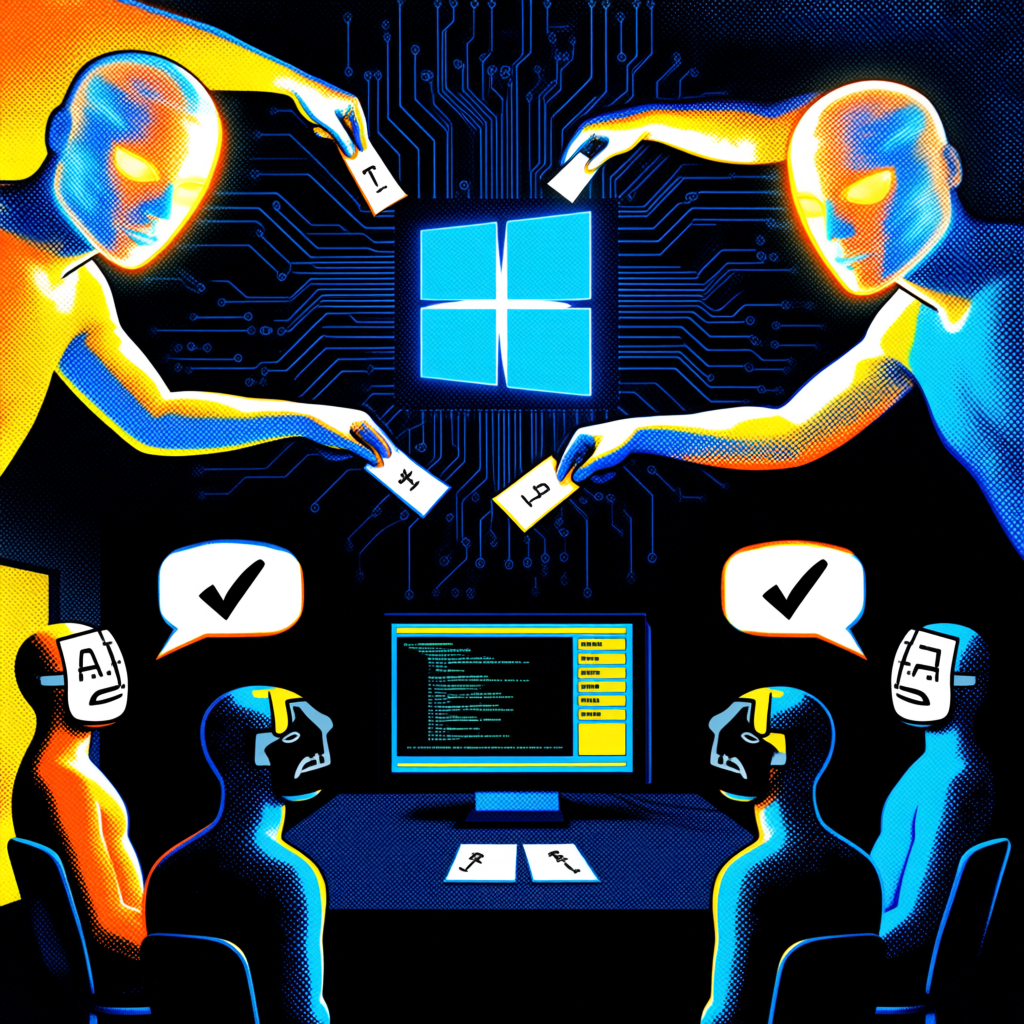
- CLOSEDQUORUM elimina la necessità di un server di comando e controllo (C2) umano, delegando le decisioni tattiche a quattro modelli AI.
- Il malware interroga DeepSeek, Qwen, Mistral e Google Gemini per scegliere tra quattro azioni: steal, inject, persist e move.
- In caso di pareggio nel voto tra le AI, il codice segue una gerarchia predefinita che privilegia DeepSeek, poi Qwen e infine Mistral.
- I dati rubati e le decisioni dell'AI vengono inviati all'attaccante tramite un webhook di Discord, rendendo l'operazione asincrona.
Immaginate un software malevolo che, una volta penetrato in un sistema aziendale, non rimanga in attesa di ordini da un hacker remoto. Non c'è un operatore umano che analizza i dati della macchina per decidere se rubare le password o spostarsi lateralmente nella rete. Invece, il malware interroga un panel di esperti digitali, chiede loro cosa fare e agisce in base alla maggioranza. Questo scenario non è più teorico: Cisco Talos ha documentato l'esistenza di CLOSEDQUORUM, un implant per Windows scritto in Go che sposta il processo decisionale dall'uomo all'intelligenza artificiale.
La pericolosità di questo approccio risiede nel superamento dei limiti biologici dell'attaccante. Un operatore umano ha una capacità di attenzione limitata, orari di lavoro definiti e può gestire solo un numero ristretto di macchine infette contemporaneamente. CLOSEDQUORUM rimuove questo collo di bottiglia. L'attaccante non deve più babysittare ogni singola infezione; può limitarsi a monitorare i risultati mentre l'AI gestisce la tattica operativa in tempo reale.
CLOSEDQUORUM: l'architettura del malware a quorum
CLOSEDQUORUM non è un'intelligenza artificiale autonoma capace di inventare nuovi attacchi, ma un sistema di automazione vincolato. Il malware raccoglie informazioni di contesto sull'host infetto — come il nome del computer, la versione di Windows, il numero di processori e lo stato di amministratore — e invia questi dati a quattro servizi AI commerciali: Mistral, Google Gemini, DeepSeek e Qwen.
Insieme ai dati di sistema, il codice invia un menu fisso di quattro azioni possibili. Le AI non possono suggerire manovre creative, ma devono scegliere esclusivamente tra queste opzioni:
- Steal: estrazione di credenziali Windows tramite il dump della memoria LSASS, recupero di password salvate nei browser Chrome, Edge e Firefox, e furto di dati da wallet di criptovalute.
- Inject: esecuzione di codice malevolo all'interno di processi legittimi e già fidati tramite tecniche di process hollowing o Early Bird APC injection, per evitare di apparire come un nuovo eseguibile sospetto.
- Persist: attivazione di moduli progettati per garantire che il malware sopravviva al riavvio del sistema.
- Move: spostamento laterale verso altre macchine della rete (funzionalità presente nel codice ma non operativa nelle versioni analizzate).
Perché l'operazione abbia successo, ogni modello deve rispondere in un formato JSON rigorosamente predefinito. Se una risposta non rispetta lo schema, viene scartata. Se nessun modello fornisce una risposta utilizzabile, il malware non agisce per default, ma entra in una fase di attesa prima di riprovare.
Chi vince in caso di pareggio tra Gemini e Mistral?
Il sistema di voto di CLOSEDQUORUM segue una logica democratica, ma con un'importante clausola burocratica per risolvere i conflitti. Quando i quattro modelli non raggiungono una maggioranza netta, il codice non si blocca, ma applica una gerarchia di priorità deterministica. Secondo l'analisi di Cisco Talos, in caso di pareggio il voto di DeepSeek prevale su tutti gli altri. Se DeepSeek non ha votato o è in pareggio con altri, la priorità passa a Qwen, e infine a Mistral.
Analisi Strategica: Questa scelta rivela che l'autore del malware ha una fiducia specifica in determinati modelli o, più probabilmente, ha testato l'efficacia delle risposte di DeepSeek rispetto agli altri in scenari di attacco. La creazione di una gerarchia di sblocco è fondamentale per garantire che il malware non rimanga inerte in situazioni di incertezza, mantenendo l'autonomia operativa senza l'intervento umano.
È fondamentale precisare che, nonostante la sofisticatezza del design, Cisco Talos non ha osservato questo setup funzionare integralmente dall'inizio alla fine in un ambiente reale. La versione pubblica del malware contiene placeholder per le chiavi API e per l'indirizzo di reporting, suggerendo che le copie operative vengano personalizzate e distribuite singolarmente dagli operatori.
Il webhook di Discord come centro di comando
L'innovazione di CLOSEDQUORUM non sta solo nel voto AI, ma nel modo in cui comunica con l'attaccante. Il malware sostituisce il tradizionale server Command-and-Control (C2) con un webhook di Discord. Un webhook è essenzialmente un URL che permette di inviare messaggi a un canale specifico di Discord in modo unidirezionale.
Il flusso di informazioni è così strutturato: prima di eseguire l'azione scelta dal quorum di AI, il malware invia al canale Discord la decisione presa e la motivazione fornita dal modello AI. Una volta completata l'operazione, i dati rubati (password, credenziali, wallet) vengono inviati allo stesso canale. Questo trasforma Discord in un pannello di controllo asincrono dove l'attaccante può monitorare l'andamento dell'infezione senza dover mantenere un'infrastruttura server complessa e facilmente tracciabile dai sistemi di difesa.
Per funzionare, ogni istanza di CLOSEDQUORUM richiede chiavi API valide per i servizi AI e un webhook di Discord attivo. Nelle versioni di test, queste chiavi vengono inserite durante la fase di build del programma. L'uso di servizi legittimi come Google Gemini o Mistral tramite API rende il traffico di rete meno sospetto, poiché le richieste sembrano normali chiamate a servizi cloud AI ampiamente utilizzati in ambito aziendale.
L'analisi del codice, datata 17 giugno 2026, suggerisce che il malware sia attivo da almeno tre mesi. Indizi presenti nel codice collegano lo sviluppatore a post su forum criminali dedicati al carding (il commercio di dati di carte di credito rubate) risalenti al 2025. Per contrastare questa minaccia, Cisco Talos ha rilasciato CAIRN, uno strumento open-source progettato specificamente per dare la caccia ai malware che utilizzano servizi di AI.
L'automazione del decision-making tra l'AI Act e la difesa delle infrastrutture UE
L'emergere di CLOSEDQUORUM pone questioni critiche per la sicurezza informatica europea, specialmente in un momento in cui l'Unione Europea sta implementando l'AI Act e la direttiva NIS2. Il caso di questo malware dimostra che l'AI non è solo un supporto per scrivere codice malevolo più velocemente, ma un componente attivo dell'architettura di attacco.
Per le imprese italiane, l'implicazione principale è l'inefficacia dei sistemi di difesa basati esclusivamente su firme o su pattern di comunicazione C2 tradizionali. Se un malware non contatta un server noto come malevolo, ma scambia dati con le API di Google o Mistral, i sistemi di monitoraggio del traffico potrebbero non generare alcun alert. La difesa deve quindi spostarsi verso l'analisi comportamentale (EDR/XDR) e il monitoraggio delle chiamate API anomale provenienti da processi non autorizzati.
Dal punto di vista normativo, l'AI Act si concentra sulla mitigazione dei rischi dei sistemi AI. Tuttavia, CLOSEDQUORUM utilizza modelli commerciali tramite API. Questo solleva un problema di responsabilità: i provider di AI devono implementare filtri più stringenti per impedire che i loro modelli vengano usati per decidere tattiche di attacco, anche quando le richieste sono formulate in modo da sembrare analisi di sistema.
Scenari futuri e indicatori di rischio:
1. Evoluzione verso l'apprendimento in tempo reale: il malware potrebbe smettere di usare un menu fisso di azioni per chiedere all'AI di generare script on-the-fly. Indicatore: Rilevamento di codice polimorfico generato da LLM all'interno della memoria di processi legittimi.
2. Integrazione di modelli locali (Small Language Models): per evitare di dipendere da API esterne e lasciare tracce di rete, gli attaccanti potrebbero integrare modelli AI compressi direttamente nel binario. Indicatore: Aumento della dimensione dei file malware (da pochi MB a centinaia di MB) per ospitare pesi di modelli AI.
3. Automazione della persistenza adattiva: l'AI potrebbe decidere quale tecnica di persistenza usare in base all'antivirus rilevato sul sistema. Indicatore: Variazione dinamica delle chiavi di registro o dei task pianificati a seconda del software di sicurezza installato.
In sintesi, CLOSEDQUORUM non è ancora una minaccia diffusa, ma è un proof-of-concept operativo. Segnala il passaggio da un'era di malware 'stupidi' che seguono script rigidi a un'era di agenti malevoli che utilizzano il ragionamento probabilistico delle AI per ottimizzare l'efficacia dell'attacco e minimizzare l'intervento umano.
Per approfondire l'evoluzione delle minacce basate su intelligenza artificiale, è possibile consultare le analisi aggiornate su Cyber Security News.
Domande frequenti
CLOSEDQUORUM è un'intelligenza artificiale che pensa autonomamente?
No, è un malware che interroga modelli AI esterni (Gemini, Mistral, ecc.) e sceglie l'azione da compiere basandosi su un menu fisso di opzioni predefinite, seguendo la regola della maggioranza.
Quali dati rischia un'azienda colpita da questo malware?
Il malware è progettato per rubare credenziali Windows (via LSASS), password salvate nei browser (Chrome, Edge, Firefox) e dati contenuti nei wallet di criptovalute.
Come fa l'attaccante a sapere cosa sta succedendo se non c'è un server C2?
Il malware utilizza un webhook di Discord per inviare all'attaccante le decisioni prese dalle AI, le motivazioni di tali scelte e i dati rubati.
Il malware è già diffuso su larga scala?
No, Cisco Talos ha analizzato campioni e versioni pubbliche con placeholder, ma non ha confermato campagne di infezione massiva nel mondo reale.
Fonti: Thehackernews, Dev, Cybersecuritynews ·
glacom · Intelligenza artificiale per aziende: i modelli girano sui tuoi server, i dati non escono →Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email