ClosedQuorum utilise 4 IA comme DeepSeek et Gemini pour piloter ses attaques
- ClosedQuorum délègue ses décisions tactiques à quatre LLM commerciaux via un système de vote.
- Le malware cible les identifiants Windows, les mots de passe de navigateurs et les portefeuilles crypto.
- Cisco Talos a détecté l'implant grâce à CAIRN, un nouvel outil open source dédié aux artefacts cognitifs.
- L'attaquant supervise les actions et reçoit les données volées via un webhook Discord.
La cybercriminalité franchit un nouveau palier d'automatisation. Jusqu'à présent, la majorité des logiciels malveillants dépendaient d'un serveur de commande et de contrôle (C2) géré par un opérateur humain. Ce dernier décidait, selon le profil de la victime, de la marche à suivre. Mais l'émergence de ClosedQuorum, un implant Windows analysé par Cisco Talos, change la donne en remplaçant le cerveau du pirate par un panel d'intelligences artificielles.
L'innovation tactique du vote par LLM
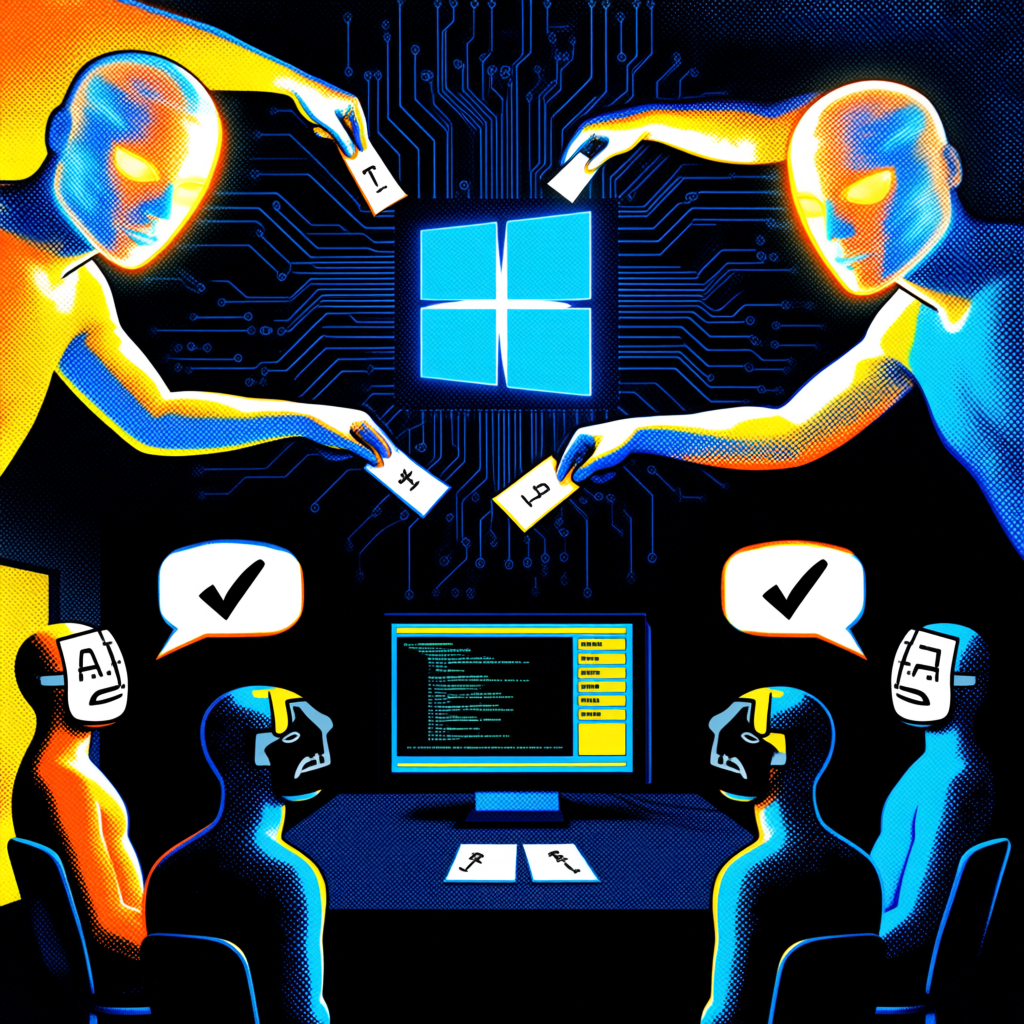
Le fonctionnement de ClosedQuorum rompt avec le schéma traditionnel du C2. Au lieu d'attendre des instructions manuelles, le malware interroge jusqu'à quatre modèles de langage commerciaux pour déterminer sa prochaine action. Les services sollicités sont DeepSeek, Qwen, Mistral et Google Gemini. Cette approche permet de s'affranchir des limites humaines, comme le temps de réaction de l'opérateur ou sa capacité à gérer simultanément des milliers de machines infectées.
Pour chaque décision, ClosedQuorum transmet aux IA des informations contextuelles sur la machine hôte : le nom de l'ordinateur, la version de Windows et le statut des droits d'administrateur. Le malware ne laisse pas carte blanche aux modèles ; il leur propose un menu restreint de quatre actions possibles : voler (steal), injecter (inject), persister (persist) et se déplacer (move). L'action qui récolte le plus de votes est exécutée.
Une bureaucratie numérique pour résoudre les conflits
L'aspect le plus singulier de ce code, écrit en langage Go, réside dans sa gestion des désaccords. Les modèles d'IA ne s'accordent pas toujours sur la meilleure stratégie. Pour éviter l'immobilisme, ClosedQuorum applique une hiérarchie stricte en cas d'égalité. Le vote de DeepSeek prime, suivi de celui de Qwen, puis de Mistral. Si aucun modèle ne fournit de réponse dans le format JSON rigide exigé, le programme marque une pause et tente une nouvelle requête ultérieurement.
L'attaquant n'est pas totalement absent, mais son rôle évolue vers celui d'un superviseur. Grâce à un webhook Discord, le pirate reçoit en temps réel la décision prise par les IA, le raisonnement détaillé fourni par le modèle et, bien entendu, les données exfiltrées. Cette architecture transforme le pirate en gestionnaire de flux plutôt qu'en exécutant technique.
Les capacités offensives de l'implant
Une fois la décision actée par le quorum d'IA, ClosedQuorum déploie des techniques classiques mais redoutables. L'option de vol cible la mémoire LSASS pour extraire les identifiants Windows, ainsi que les mots de passe enregistrés dans Chrome, Edge et Firefox. Le malware s'intéresse tout particulièrement aux actifs numériques, cherchant activement les données de portefeuilles de cryptomonnaies.
Pour rester invisible, l'option d'injection utilise le process hollowing ou l'injection Early Bird APC. Ces méthodes permettent d'exécuter du code malveillant à l'intérieur de l'espace mémoire d'un processus légitime et déjà approuvé par le système, évitant ainsi d'apparaître comme un nouvel exécutable suspect aux yeux des logiciels de sécurité.
L'intérêt pour les défenseurs est double : aller plus vite dans le tri de gros volumes d'échantillons et réduire les risques liés à l'exécution de code malveillant.
CAIRN : l'arme de Cisco Talos contre l'IA malveillante
La découverte de ClosedQuorum a été rendue possible grâce à CAIRN (Cognitive Artifact Intelligence Research Network), un outil open source lancé par Cisco Talos. Ce framework est conçu pour traquer les artefacts cognitifs, c'est-à-dire les traces laissées par l'intégration de services d'IA dans des malwares.
CAIRN analyse les fichiers sans avoir besoin de les exécuter, ce qui limite les risques pour les chercheurs. Il scanne les prompts embarqués, les clés d'API, la logique d'orchestration et les domaines associés. L'outil classe les menaces selon trois niveaux : la simple présence de chaînes de caractères liées aux IA, la détection d'une intégration active, et enfin l'attribution à une famille de malwares connue.
Un risque latent mais non encore généralisé
Il est crucial de noter que, selon les analyses de The Hacker News, la version publique de ClosedQuorum ne fonctionne pas telle quelle. Elle contient des valeurs fictives (placeholders) pour les clés d'API et les adresses de rapport. Les chercheurs n'ont pas observé de campagne massive utilisant cet outil de bout en bout dans la nature.
Cependant, le code date d'au moins juin 2026, et des indices lient son développeur à des forums criminels spécialisés dans le carding (commerce de données de cartes bancaires) depuis 2025. ClosedQuorum doit être lu comme une preuve de concept alarmante : le design est viable, et l'automatisation des choix tactiques par LLM est désormais une réalité technique.
L'impact pour le tissu entrepreneurial français
L'implication de Mistral, fleuron de l'IA française, dans le panel de vote de ClosedQuorum souligne un paradoxe majeur : la puissance des modèles ouverts et accessibles peut être détournée pour optimiser des attaques. Pour les entreprises françaises, ce malware illustre la nécessité d'une vigilance accrue sur la protection des points de terminaison (endpoints) et des portefeuilles crypto, particulièrement dans le secteur de la FinTech.
Dans le cadre de France 2030, l'accent est mis sur la souveraineté numérique et l'innovation IA. Toutefois, l'arrivée de malwares autonomes impose une mise à jour des stratégies de défense. L'AI Act européen, bien que focalisé sur l'éthique et la régulation des usages, devra indirectement pousser les entreprises à adopter des outils de détection basés sur l'IA pour contrer des menaces qui évoluent à la vitesse des LLM. Le tissu de PME françaises, souvent moins armé que les grands groupes, devient une cible privilégiée pour ces outils automatisés qui ne nécessitent plus une armée de pirates pour être efficaces.
Questions fréquentes
Qu'est-ce qui différencie ClosedQuorum des malwares classiques ?
Contrairement aux malwares traditionnels qui attendent des ordres d'un serveur C2 humain, ClosedQuorum utilise un système de vote entre quatre modèles d'IA pour décider de ses actions tactiques.
Quels sont les modèles d'IA utilisés par ce malware ?
Le malware interroge DeepSeek, Qwen, Mistral et Google Gemini.
Quelles données sont principalement visées par ClosedQuorum ?
Il cible les identifiants Windows, les mots de passe enregistrés dans les navigateurs (Chrome, Edge, Firefox) et les données de portefeuilles de cryptomonnaies.
Le malware est-il déjà actif à grande échelle ?
Non, Cisco Talos précise que la version publique contient des clés fictives et qu'aucune campagne massive n'a été confirmée, mais le design est fonctionnel.
Sources: Thehackernews, Dev, Cybersecuritynews ·
Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email