CLOSEDQUORUM: AI-mudelid hääletavad Windowsi rünnakute üle
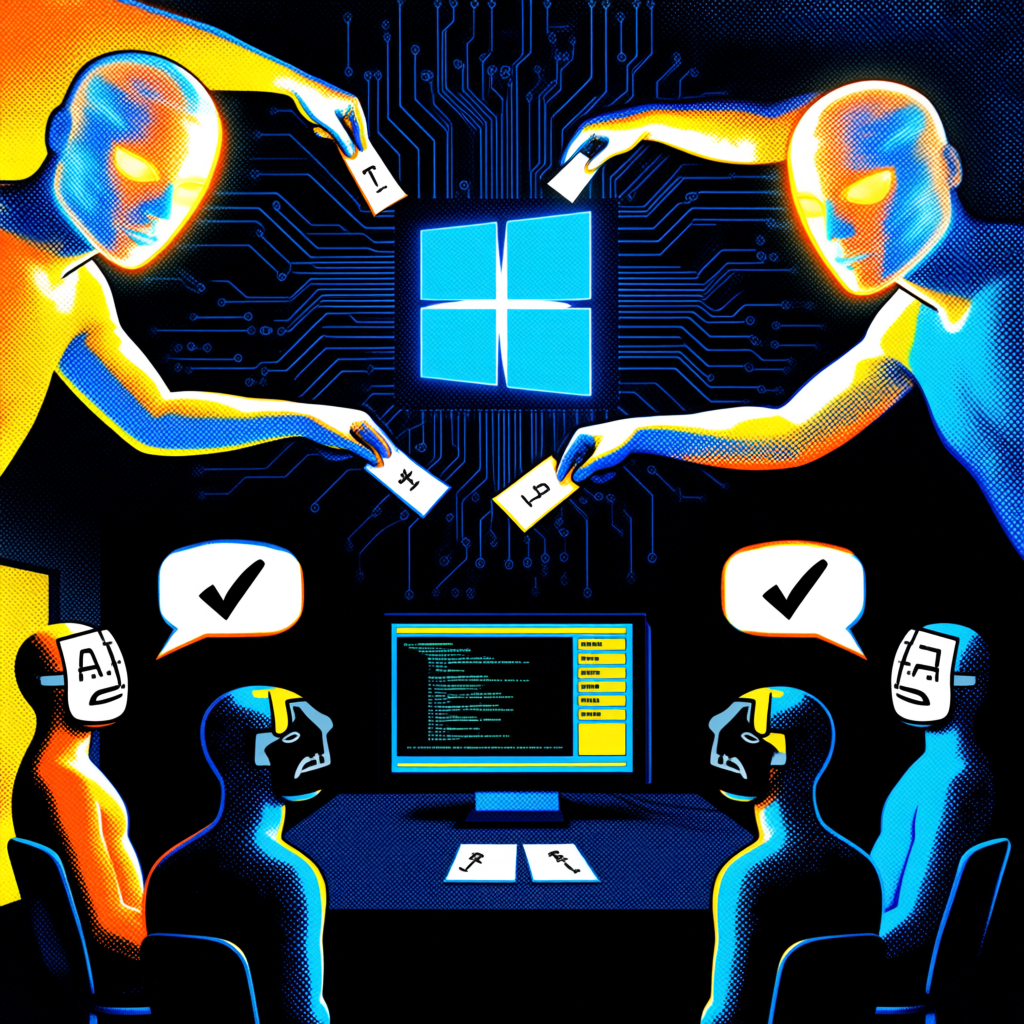
- CLOSEDQUORUM on Windowsi malware, mis kasutab nelja erinevat AI-mudelit otsuste langetamiseks.
- Programmtara küsib DeepSeekilt, Qwenilt, Mistralilt ja Google Geminilt, milline rünnakusamm on järgmine.
- Malware võib varastada paroole, krüptorahakotte ja infiltreeruda süsteemi sügavale.
- Cisco Talos kinnitab, et tegemist on disainimudeliga, kuid avalik versioon ei ole veel täielikult toimiv.
Küberturvalisuse maastik on jõudnud punkti, kus rünnaku juhtimine ei nõua enam reaalajas inimlikku sekkumist. Cisco Talos uurijad on tuvastanud uue Windowsi platvormile suunatud pahavara, mille koodnimi on CLOSEDQUORUM. Erinevalt traditsioonilistest rünnakutarkvaradest, mis ootavad käske rünnaku juhtimise serverilt (C2), kasutab see tarkvara kollektiivset tehisintellekti otsustamiseks.
Autonoomne otsustamine ilma juhtimisserverita
Kõige märkimisvärtvam on CLOSEDQUORUM arhitektuur, mis eemaldab rünnaku kiirust piirava teguri: inimese tähelepanuvõime ja tööaja. Tavaliselt peab häkker iga nakatatud masina puhul otsustama, milline on järgmine samm, mis loob kitsuse, kui ohvrite arv kasvab. See uus Go-keeles kirjutatud implant asendab inimese nelja kommertsiaalse AI-teenusega: DeepSeek, Qwen, Mistral ja Google Gemini.
Kui tarkvara jõuab ohvri arvutisse, kogub see põhimäärased andmed hostimasina kohta, sealhulgas arvuti nime, Windowsi versiooni ja selle, kas programmil on administraatori õigused. See info saadetakse AI-mudelitele koos fikseeritud valikutega, millest mudelid peavad valida. The Hacker News raporti kohaselt ei ole tegemist vaba loomeajaga, vaid piiratud menüüga, mis vähendab AI hallutsiteerimise riski ja tagab rünnaku efektiivsuse.
Kuidas toimib AI-mudelite hääletussüsteem
CLOSEDQUORUMi looja on rakendanud bürokraatliku hääletusmeetodi, et saavutada deterministiline tulemus. Iga AI-mudel peab vastama rangelt määratud JSON-formaadis. Kui vastus ei vasta nõuetele, heidatakse see ära. Programmtara loeb hääled ja täidab selle toimingu, millele on antud kõige rohkem hääli.
Kui tekib viis, on süsteemisse programmeeritud prioriteetsusjärjekord, et vältida otsustamisestatust. Esmakordselt võidab DeepSeek, järgmisena Qwen, siis Mistral ja lõpuks Gemini. Kui ükski mudel ei anna kasutatavat vastust, ei tee tarkvara suvalisi samme, vaid ootab ja proovib uuesti. See lähenemine muudab rünnaku ette nägematuks ja raskemmin tuvastamiseks, kuna puudub pidev side ühe konkreetse juhtimiskeskusega.
Neli rünnakusamm ja nende eesmärgid
AI-mudelite valikus on neli põhilist tegevust, mis on suunatud süsteemi täielikule kompromissimisele. Kuigi avalik versioon on osaliselt mittoimiv, on koodi analüüs paljastanud järgmised funktsionaalsused:
Steal (varastamine) on suunatud andmete kogumisele. See hõlmab LSASS-i mälust Windowsi credentialside väljutamist, salvestatud paroolide tõmbamist Chrome'i, Edge'i ja Firefoxi brauseritest ning krüptorahakottide andmete hankimist. Inject (süstimine) kasutab tehnikaid nagu process hollowing või Early Bird APC injection, et käitada pahavara koodi legitiimse protsessi mäliruumis, vältides nii kahtlustust.
Persist (püsivus) rakendab mooduleid, mis võimaldavad tarkvaral ellujääda arvuti taaskäivitusest. Viimane valik, Move (liikumine), on mõeldud võrgus külgliikumiseks teiste masinateni, kuid Cisco Talose analüüsi kohasel oli selle funktsiooni taga avalikus versioonis koodi puudu.
Rünnaku jälgimine Discordi kaudu
Kuigi otsustamise on üle antud tehisintellektile, ei ole rünnaja täielikult pildist väljas. Rünnaja näeb iga langetatud otsust ja AI poolt esitatud põhjendust Discordi kanalis. See toimub Discordi webhooki abil, mis saadab teavitused reaalajas. Samuti saadetakse varastatud andmed samasse kanalisse.
Tarkvara toimimiseks on vajalikud API-võtmed, mis võimaldavad kasutada vastavaid AI-teenuseid. Testversioonides on need võtmed lisatud juba buildi etappil. Dev.to analüüs rõhutab, et see muudab rünnaku skaleeritavuse märkimisväärseks, kuna häkker ei pea iga sammu kohale istuma.
Cisco Talos leidis pahavara abil CAIRN, avatud lähtekoodiga tööriist, mis on loodud just AI-teenuseid kasutava pahavara tuvastamiseks.
Kas tegemist on juba massiivse kampaaniaga?
On oluline märkida, et CLOSEDQUORUM on praegusel hetkel pigem hoiatuse kui massiivse rünnaku sümbol. Cisco Talos ja teised eksperdid on märkinud, et avalikult saadaval olev versioon sisaldab vaid asendustekste (placeholder) API-võtmete ja raporteerimise aadressite kohal. Uurijad ei ole näinud seda süsteemi toimimas algusest lõpuni reaalsetis olukorras.
Koodi analüüs viitab aga sellele, et tarkvara on vähemalt kolme kuu vanune, kuna koodis on märkmed juunilt 2026. Lisaks on leidud seoseid kriminaalsete foorumitega, kus on arutatud kaardandmete kauplemist (carding) juba 2025. aastal. See viitab sellele, et tegelikud, konfigureeritud kopeeriad võivad olla juba kasutusel, kuigi nende leviku teed ei ole veel täpselt tuvastatud. Cybersecurity News märgib, et rünnajatajad testivad viise, kuidas jätta rutiinsed taktilised valikud tarkvara hooldusse.
Mida CLOSEDQUORUM tähendab Eesti ja Balti riikide ettevõtetele
Balti riigid, ja eriti Eesti, on tuntud oma kõrge digitaliseerimisastme ja e-riigi infrastruktuuri poolest. See teeb meid ühelt käredaks ja tõhusaks, kuid teislt muudab meid atraktivseks siheks rünnakutele, mis kasutavad automatiseeritud tehisintellekti. CLOSEDQUORUMi stiilis rünnakud on eriti ohtlikud ettevõtetele, kes usaldavad ainult traditsioonilisi signatuuripõhiseid antivirusprogramme.
Eesti ettevõtjate jaoks tähendab see, et küberturvalisuse strateegia peab liikuma reaktiivsusest proaktiivsusele. Kuna AI-põhine malware suudab kohanduda ja teha otsuseid ilma C2-serveriga suhtlemata, muutub anomaaliate tuvastamine võrguliikluses raskemaks. See on otsene signaal, et AI Acti raames peaks ettevõtted keskenduma mitte ainult AI kasutamisele ärisüsteemides, vaid ka AI-põhiste rünnakute tõrjamisele.
Balti digiekosüsteemis, kus paljud startupid ja ettevõtted kasutavad pilvTeenuseid ja API-sid, on kriitiline kontrollida, kes pääseb nende võtmetele. Kui rünnaja saab käud oma AI-mudelitega integreerida, võib rünnaku kiirus ja täpsus ületada inimese reaktsioonivõime. E-Estonia mudel nõuab nüüd uut kihti kaitset: AI-põhist detektsiooni, mis suudab tuvastada just selliseid autonoomsetid loogikaid, mida CLOSEDQUORUM esitleb.
Korduma kippuvad küsimused
Kas CLOSEDQUORUM on juba aktiivselt leviv viirus?
Praeguste andmete kohaselt on see disainimudel ja hoiatuse tegemiseks avaldatud näide. Avalik versioon ei ole täielikult toimiv, kuid kood viitab sellele, et see on arendatud juba 2026. aasta kevadel.
Milliseid AI-mudeleid see tarkvara kasutab?
See kasutab nelja erinevat mudelit: DeepSeek, Qwen, Mistral ja Google Gemini.
Kuidas see erineb tavalisest pahavarast?
Tavaline pahavara ootab käske häkkeri juhtimisserverilt. CLOSEDQUORUM küsib juhiseid AI-mudelitelt ja tegelevat toimingut määrab hääletus.
Milliseid andmeid see püüab varastada?
See keskendub Windowsi kasutaja credentialsidele, brauserite salvestatud paroolidele ja krüptorahakottide andmetele.
Allikad: Thehackernews, Dev, Cybersecuritynews ·
Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email