CLOSEDQUORUM: Wenn KI-Modelle über Windows-Angriffe abstimmen
- CLOSEDQUORUM nutzt DeepSeek, Qwen, Mistral und Gemini zur taktischen Steuerung.
- Statt menschlicher Befehle entscheidet ein Mehrheitsvotum der KI über den nächsten Angriffsschritt.
- Die Malware zielt auf Windows-Credentials, Browser-Passwörter und Krypto-Wallets ab.
- Cisco Talos entdeckte das Implantat mithilfe des neuen Open-Source-Tools CAIRN.
Die Architektur von Schadsoftware durchläuft derzeit einen fundamentalen Paradigmenwechsel. Bisher basierte die Steuerung von Malware fast ausnahmslos auf dem Command-and-Control-Prinzip (C2), bei dem ein menschlicher Operator von einem zentralen Server aus Anweisungen an die infizierten Systeme sendete. Diese Kette ist jedoch durch die menschliche Reaktionszeit und die begrenzte Kapazität eines Angreifers limitiert. Mit der Entdeckung von CLOSEDQUORUM durch die Experten von Cisco Talos wird nun ein Konzept sichtbar, das diese Engpässe systematisch eliminiert.
Ein demokratisches System für digitale Angriffe
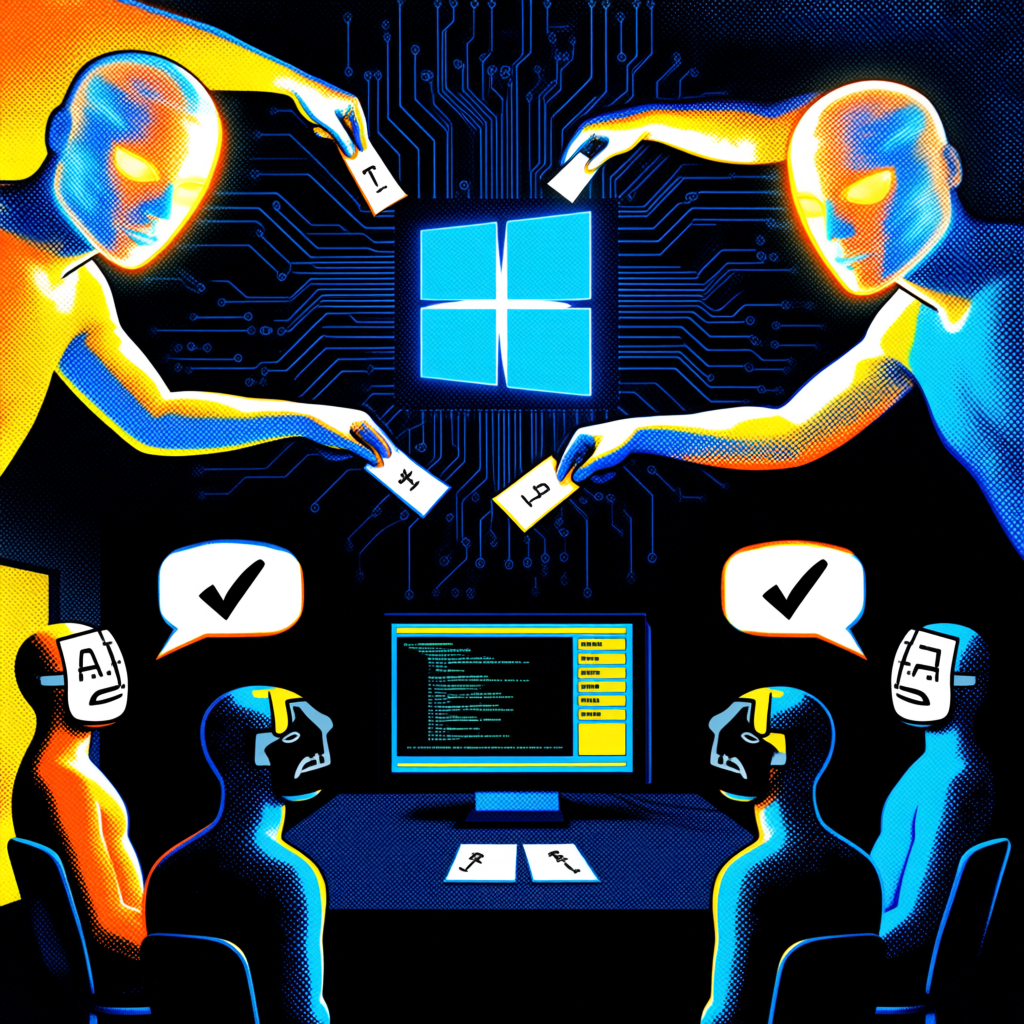
CLOSEDQUORUM ist ein in der Sprache Go geschriebenes Windows-Implantat, das eine beispiellose Methode der Entscheidungsfindung implementiert hat. Anstatt auf einen Befehl des Hackers zu warten, delegiert die Malware die taktische Planung an ein Gremium aus vier kommerziellen Large Language Models (LLMs): DeepSeek, Qwen, Mistral und Google Gemini. Das Programm sammelt zunächst Kontextinformationen über das Opfer-System, wie den Computernamen, die Windows-Version und den Administratorstatus, und übermittelt diese an die KI-Dienste.
Die Modelle erhalten kein offenes Feld für kreative Angriffe, sondern ein strikt vorgegebenes Menü an Optionen. Sie müssen sich zwischen vier Aktionen entscheiden: steal (stehlen), inject (injizieren), persist (verbleiben) oder move (bewegen). Die Entscheidung erfolgt über ein Mehrheitsvotum. Erreicht eine Option die meisten Stimmen, wird sie ausgeführt. Bei einem Gleichstand greift eine bürokratische Priorisierungskette, die DeepSeek den Vorzug gibt, gefolgt von Qwen, Mistral und schließlich Gemini.
Die technischen Fähigkeiten des Implantats
Obwohl die öffentliche Version der Malware derzeit noch Platzhalter für API-Keys und Discord-Webhooks enthält, zeigt die Analyse der Testversionen das volle Potenzial des Designs. Die Malware ist darauf ausgelegt, ohne ständige menschliche Intervention zu operieren, während der Angreifer den Fortschritt passiv über einen Discord-Kanal verfolgt. Dort werden sowohl die Entscheidungen der KI als auch die Begründungen der Modelle in Echtzeit protokolliert.
Die konkreten Funktionen der gewählten Aktionen sind klassische, aber effektive Techniken der Spionage:
- Steal: Auslesen des LSASS-Speichers zur Gewinnung von Windows-Anmeldedaten, Diebstahl gespeicherter Passwörter aus Chrome, Edge und Firefox sowie das Absaugen von Krypto-Wallet-Daten.
- Inject: Nutzung von Process Hollowing oder Early Bird APC Injection, um bösartigen Code in legitime Prozesse zu schleusen und so Sicherheitssoftware zu täuschen.
- Persist: Ausführung von Modulen, die sicherstellen, dass die Malware auch nach einem Systemneustart aktiv bleibt.
- Move: Diese Funktion für die laterale Bewegung im Netzwerk war im analysierten Code zwar vorhanden, jedoch noch nicht funktionsfähig.
CAIRN: Jagd auf kognitive Artefakte
Die Entdeckung von CLOSEDQUORUM wäre ohne ein neues Werkzeug namens CAIRN (Cognitive Artifact Intelligence Research Network) kaum möglich gewesen. Dieses von Cisco Talos veröffentlichte Open-Source-Framework verfolgt einen rein passiven Analyseansatz. Anstatt Dateien in einer Sandbox auszuführen, analysiert CAIRN die Metadaten auf sogenannte kognitive Artefakte.
Das Tool sucht gezielt nach eingebetteten Prompts, API-Endpunkten von KI-Providern und Orchestrierungslogiken, die darauf ausgelegt sind, moderne Scanner zu umgehen. Die Relevanz dieses Ansatzes wird durch die Zahlen deutlich: Während im Sommer 2026 nur etwa neun KI-basierte Malware-Familien bekannt waren, konnten durch den Einsatz von CAIRN rund 20 weitere Beispiele identifiziert werden. Dies deutet darauf hin, dass die Integration von KI in Schadsoftware weitaus verbreiteter ist, als es die bisherigen Detektionsmethoden vermuten ließen.
Die Malware ist mindestens drei Monate alt, da Analysen des Codes bereits auf den 17. Juni 2026 datiert sind. Hinweise im Code verknüpfen den Entwickler mit Kriminellen aus Carding-Foren, die bereits 2025 mit gestohlenen Kreditkartendaten handelten.
Automatisierung innerhalb fester Grenzen
Es ist wichtig, CLOSEDQUORUM nicht als eine völlig autonome, denkende Entität misszuverstehen. Die KI erfindet keine neuen Angriffsmethoden, sondern wählt aus einem vom Programmierer definierten Baukasten. Dennoch ist die Verschiebung der Entscheidungsebene kritisch. Der Angreifer muss nicht mehr jede einzelne Maschine manuell steuern, was die Skalierbarkeit von Angriffen massiv erhöht. Die KI übernimmt die Routineentscheidungen, während der Mensch nur noch die strategische Aufsicht führt.
Ein interessantes Detail ist die Fehlerbehandlung: Wenn kein Modell eine Antwort im geforderten JSON-Format liefert, führt die Malware keine Standardaktion aus, sondern pausiert und versucht es später erneut. Diese Vorsicht verhindert, dass die Malware durch unvorhersehbare KI-Antworten auffällt oder abstürzt, was die Professionalität des Designs unterstreicht. Weitere Details zur Funktionsweise solcher Implantate finden sich in Analysen auf The Hacker News.
Bedeutung für Unternehmen in Deutschland und der DACH-Region
Für den deutschen Mittelstand und die Industrie 4.0 stellt die Evolution hin zu KI-gesteuerter Malware eine ernsthafte Herausforderung dar. Viele Unternehmen in der DACH-Region setzen auf hochspezialisierte, oft ältere Windows-Systeme in der Produktion, die nur schwer zu patchen sind. Eine Malware, die ihre Taktik autonom an die Umgebung anpasst, erhöht das Risiko für gezielte Spionage und Sabotage erheblich.
Im Kontext des EU AI Act zeigt CLOSEDQUORUM die Kehrseite der kommerziellen Verfügbarkeit leistungsstarker LLMs. Während die Regulierung darauf abzielt, den Einsatz von KI sicher zu gestalten, nutzen Kriminelle die API-Schnittstellen von globalen Providern, um ihre Angriffe zu automatisieren. Für deutsche IT-Sicherheitsverantwortliche bedeutet dies, dass klassische signaturbasierte Erkennung nicht mehr ausreicht. Der Fokus muss sich auf die Erkennung von anomalen API-Aufrufen und die Überwachung von Metadaten verschieben, wie es das CAIRN-Framework demonstriert.
Die Abhängigkeit von globalen KI-Modellen in der Schadsoftware macht zudem deutlich, dass die Cybersicherheit nun untrennbar mit der KI-Governance verknüpft ist. Unternehmen, die im Rahmen von Industrie 4.0 ihre Prozesse digitalisieren, müssen ihre Verteidigungsstrategien anpassen: Weg von der reaktiven Patch-Kultur hin zu einer proaktiven Jagd nach kognitiven Artefakten in ihren Netzwerken. Die Automatisierung des Angriffs erfordert zwingend eine Automatisierung der Abwehr.
Häufige Fragen
Was ist das Besondere an CLOSEDQUORUM im Vergleich zu normaler Malware?
Während normale Malware Befehle von einem menschlichen Operator über einen C2-Server erhält, fragt CLOSEDQUORUM vier verschiedene KI-Modelle (DeepSeek, Qwen, Mistral, Gemini) und führt die Aktion aus, die die meisten Stimmen erhält.
Welche Daten versucht die Malware zu stehlen?
Sie zielt primär auf Windows-Anmeldedaten (via LSASS), gespeicherte Passwörter aus gängigen Browsern wie Chrome, Edge und Firefox sowie auf Daten aus Kryptowährungs-Wallets ab.
Ist die Malware bereits in großem Stil im Einsatz?
Laut Cisco Talos gibt es bisher keine bestätigten Fälle einer massiven Verbreitung in der freien Wildbahn. Die analysierten öffentlichen Versionen enthielten Platzhalter, was darauf hindeutet, dass es sich eher um ein Design-Proof-of-Concept oder maßgeschneiderte Kopien handelt.
Was ist CAIRN und wie hilft es gegen solche Bedrohungen?
CAIRN ist ein Open-Source-Tool von Cisco Talos, das Dateien passiv analysiert. Es sucht in den Metadaten nach Hinweisen auf KI-Nutzung, wie z.B. API-Endpunkten oder spezifischen Prompts, ohne die Datei tatsächlich ausführen zu müssen.
Quellen: Thehackernews, Dev, Cybersecuritynews ·
Scrivila qui: Susanna, l assistente AI di glacom, ti risponde via email con un approfondimento gratuito.
Nessuna consulenza personalizzata (finanziaria, legale o medica): solo informazione e fonti. Email usata solo per rispondere.
oppure scrivile su: WhatsApp · Telegram · SimpleX · Delta Chat · Email